VMware NSX 4.2 - 平滑升级
发表于|更新于|VMware
|总字数:341|阅读时长:1分钟|浏览量:
NSX可以利用NSX Edge集群,ESXi集群、NSX Manager进行平滑逐个进入维护模式升级,可在保持业务不中断的情况下进行升级。
NSX系列文章:https://songxwn.com/tags/NSX/
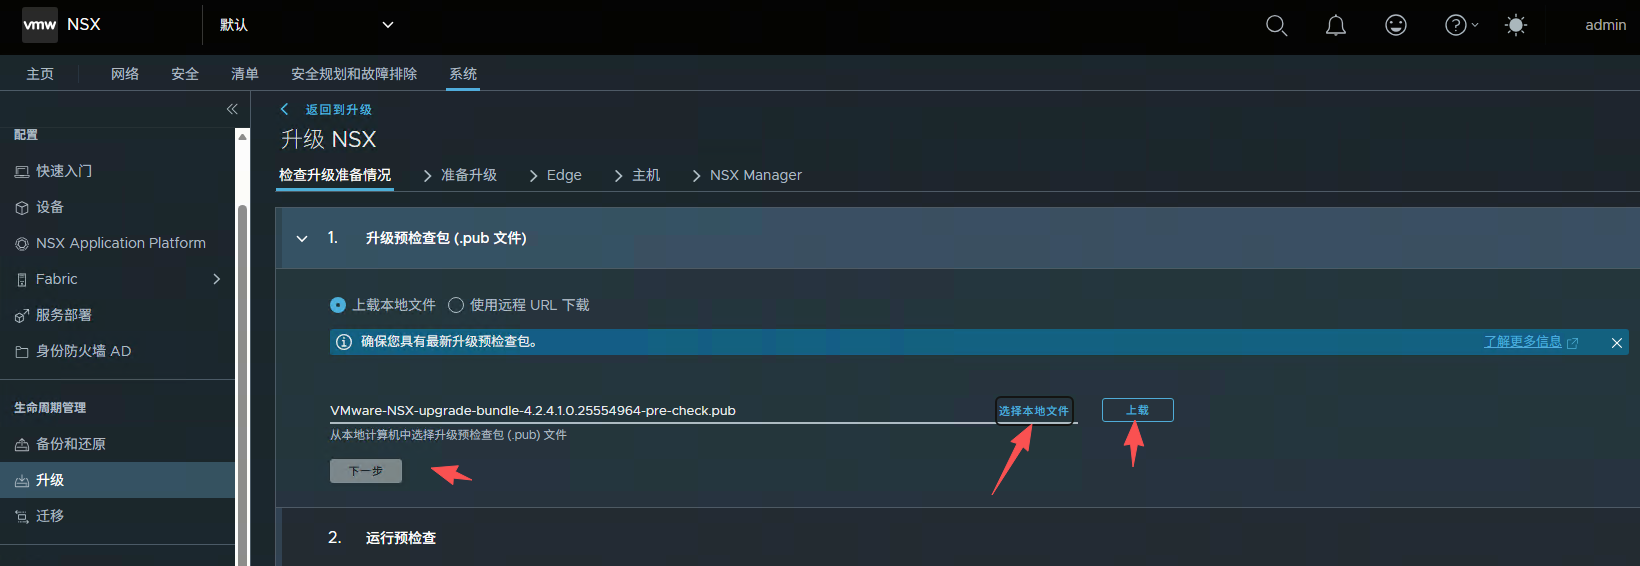
下载升级预检查包和升级包 pub and mub
升级预检查包,用于升级前检查兼容性。命名如:VMware-NSX-upgrade-bundle-4.2.4.1.0.25554964-pre-check.pub
下载升级包,包命名如 VMware-NSX-upgrade-bundle-4.2.4.1.0.25554964.mub
- 两者版本必须一致
下载地址 /VM/NSX/4.2.4.1/ :https://songxwn.com/VMware-Enterprise-Downloads/
上传升级前包
进行升级预检查
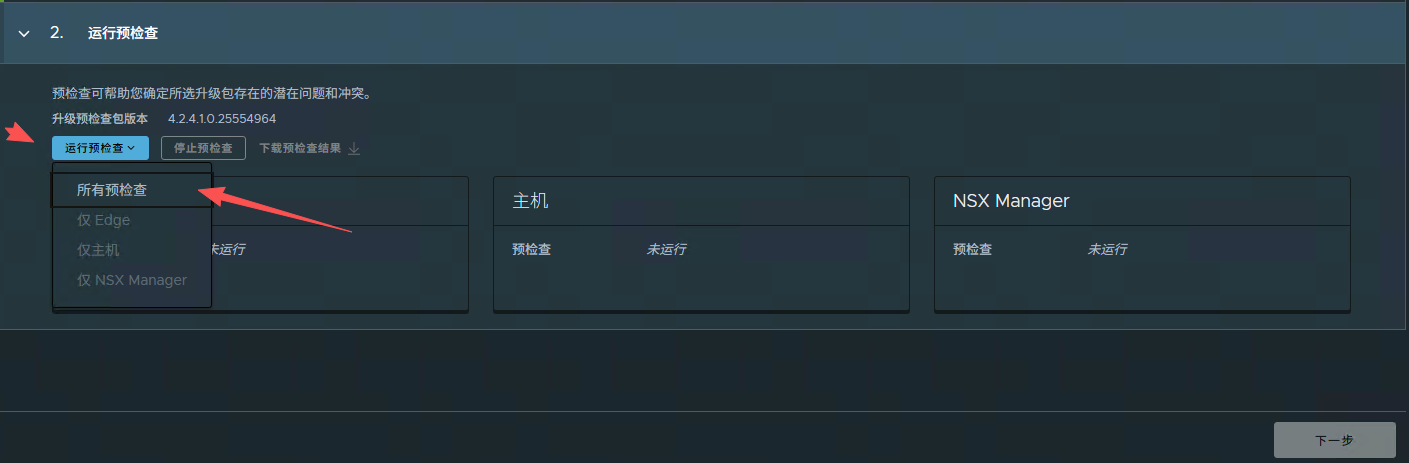
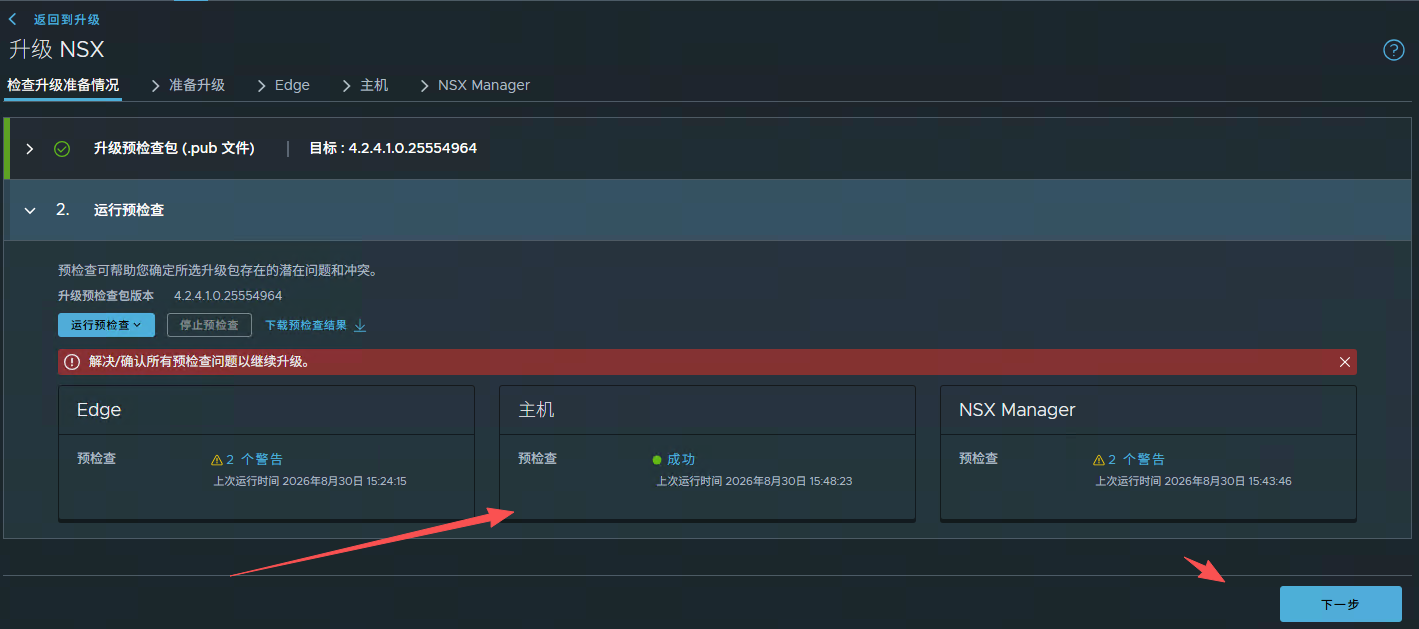
- 预检查没有错误就可以继续升级了。
上传更新包
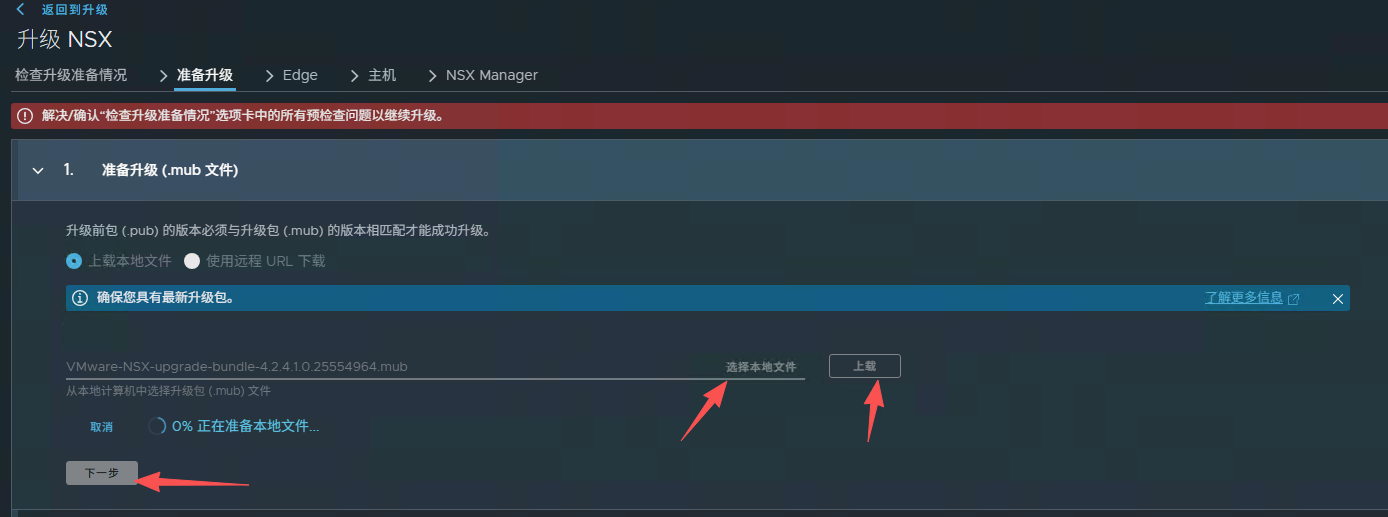
选择mub包,主要要和pub版本相同,
上传检查完成后继续下一步。
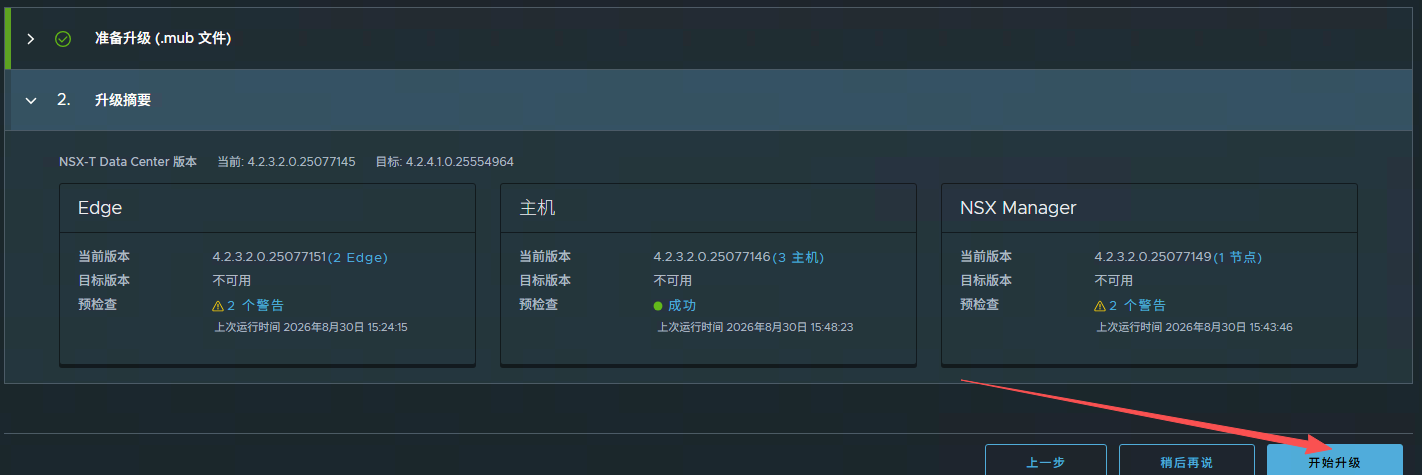
升级Edge
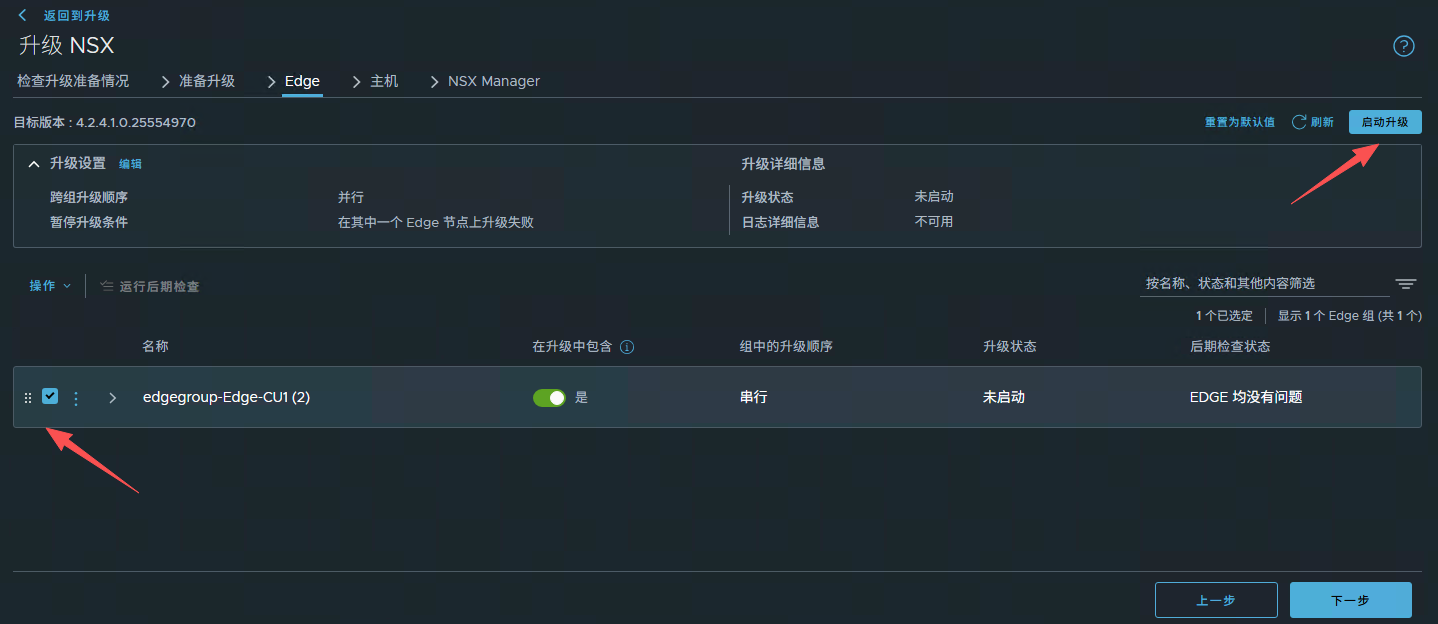
升级设置 - 跨组升级顺序
- 串行每个组逐个升级
- 并行是所有组同时升级,当然会只按个升级节点,进入维护模式后逐个升级,防止业务有影响。
升级ESXi 主机
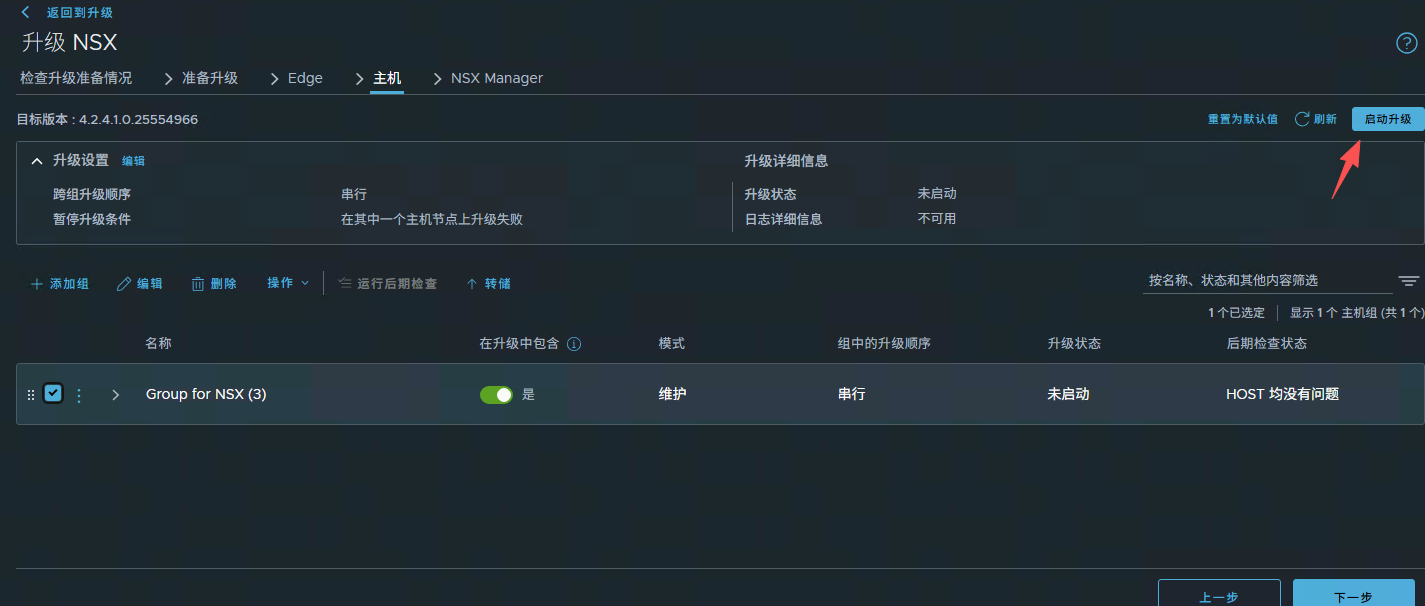
升级 NSX Manager
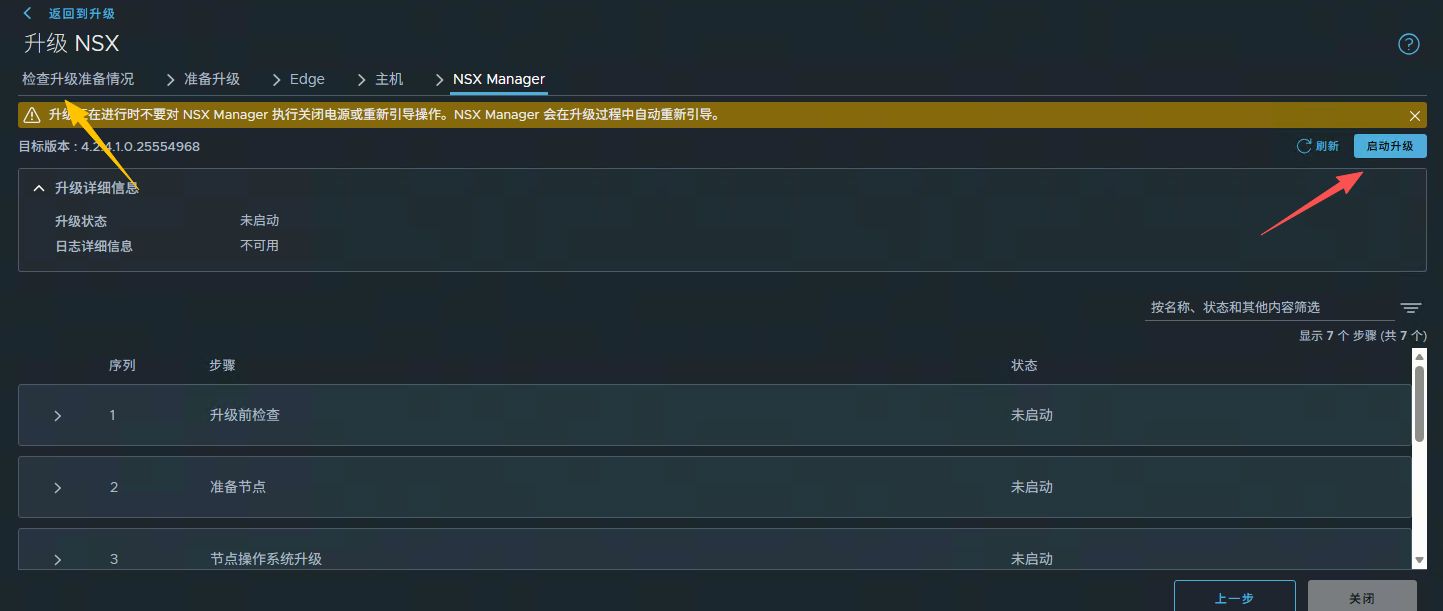
- 如果启动升级是灰色的,需要去检查升级准备情况里面确认警告信息。
运维技术交流群
发送邮件到 ➡️ me@songxwn.com
或者关注WX公众号:网工格物
博客(最先更新)
文章作者: Song
版权声明: 本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 网工格物 - Blog!
相关推荐
2025-12-29
VMware NSX 4.2 - Edge传输节点安装
📝 VMware NSX Edge 传输节点简介1. Edge 传输节点的作用 服务承载设备:运行路由、防火墙、VPN、NAT 等网络与安全服务。(有状态服务) 南北向流量网关:负责虚拟网络与物理网络之间的流量转发。 与计算传输节点协同:计算节点负责东西向流量,Edge 节点则处理跨网络边界的流量。 NSX系列文章:https://songxwn.com/tags/NSX/ 2. 部署前提条件 传输区域:需先创建 Overlay 和 VLAN 传输区域。 计算管理器:确保已配置 vCenter Server 并与 NSX Manager 集成。 上行链路配置文件:定义 Edge 节点的物理网络接口绑定。 TEP IP 池:为隧道端点分配 IP 地址,用于 GENEVE 隧道通信。 3. 部署方式概览🔹 OVA 手动部署 Edge 虚拟机 下载 OVA 模板:从 VMware 下载门户获取 NSX Edge 节点设备 OVA 文件。 在 vSphere 部署 OVF 模板:通过 vSphere Client 部署,选择计算资源与存储。 配置网络接口:为...
2025-12-22
VMware NSX 4.2 - 管理平台安装
NSX 4 安装技术概述VMware NSX 4 是一套基于软件定义的网络与安全虚拟化平台,通过将网络、路由、防火墙和安全服务以分布式方式部署在虚拟化基础设施之上,实现对数据中心网络的集中控制与统一管理。在开始 NSX 4.2 的安装与部署之前,需要对其架构组件、运行机制及基础环境要求有清晰的技术认知。 NSX 4 采用集中式管理与分布式数据平面相结合的架构设计,核心组件包括 NSX Manager、NSX Control Plane 以及 NSX Data Plane(主机传输节点)。NSX Manager 作为统一的管理与策略控制节点,负责系统配置、策略下发及与 vCenter Server 的集成;控制平面负责逻辑网络状态的分发与维护;数据平面则运行在 ESXi 主机内核中,实现高性能的转发与安全策略执行。 在安装阶段,NSX 4 需要依赖稳定的虚拟化基础环境,包括已部署并正常运行的 vCenter Server 与 ESXi 主机集群。通过在管理集群中部署 NSX Manager Appliance,并将计算节点转换为 NSX 传输节点,NSX 能够逐步接管底层网络的虚拟...
2025-12-24
VMware NSX 4.2 - 主机传输节点配置
简介在 VMware NSX 中,主机传输节点(Host Transport Node)就是把 ESXi 主机转化为 NSX 的数据平面节点,它负责承载虚拟网络的流量转发、防火墙和安全策略执行,是 NSX 架构里“数据平面”的核心组成部分。 🧩 什么是 NSX 主机传输节点 定义:主机传输节点是安装了 NSX 内核模块(VIB)的 ESXi 主机,使其能够参与 NSX 的虚拟网络和安全功能 作用:它在数据平面中运行,负责逻辑交换机、路由、防火墙等功能的实际流量处理。 组成:通过 NSX Manager 下发配置,结合 vCenter 集群和传输区域(Transport Zone),主机被准备为传输节点。 NSX系列文章:https://songxwn.com/tags/NSX/ 🔑 核心特性 数据平面角色:所有虚拟机的东西向流量(East-West)和南北向流量(North-South)都通过传输节点进行处理。 自动化配置:在 vCenter 集群中应用传输节点配置文件后,集群内的 ESXi 主机会自动安装 NSX 组件并成为传输节点 ⚠️ 部署注意事项 需...
2025-12-02
VMware NSX 网络逻辑图
逻辑图 VMware NSX 网络逻辑架构说明一、整体概览 传输区域(Transport Zone) Tier-0 和 Tier-1 网关 分布式路由器(Distributed Router) 服务路由器(Service Router) Overlay 网络与 VLAN 网络 Edge 节点与网关防火墙 DHCP、NAT、负载均衡等服务 二、核心组件解析1. 传输区域(Transport Zone) 定义了 NSX Overlay 或 VLAN 网络的边界。 每个传输区域关联一个或多个 N-VDS(NSX Virtual Distributed Switch)。 Overlay 用于隧道封装(Geneve),实现虚拟机的跨主机的虚拟化二层网络通信。 2. Tier-0 网关 Tier-0 网关主要负责南北向流量(North-South Traffic),连接物理网络。 提供 BGP/OSPF 动态路由,实现与物理路由器的互通。 Tier-0 网关主要承载在 Edge 传输节点上。 3. Tier-1 网关 Tier-1 网关主要负责东西向...
2024-01-24
VMware vSwitch - 水平分割的上联接口
简介我在使用 VMware ESXi 的时候发现vSwitch 两个以上的上联端口,连接同一个交换机,或者同一个二层广播域。 且没有配置LACP或STP等协议,但并没有造成二层环路。这是因为vSwitch 特殊的上联接口的水平分割。(和iBGP的水平分割很像) 即从一个上联端口发过来的报文,不会转发到其他上联端口。(vSwitch的上联端口是强定义的) (包括虚拟标准交换机VSS 和 虚拟分布式交换机 VDS) 示例图 如上图所示,vSwitch0 有四个上联接口连接到物理交换机,且没有LACP或STP。 流量会根据每台虚拟机进行负载分担到每个上联接口,当感知到物理故障的时候,则会自动切换。 也就是说无需任何物理交换机的网络协议参与,即可实现防环、端口流量负载分担、故障感知。 默认特性端口不相等在传统的以太网交换机中,所有端口都使用相同的转发规则。虚拟交换机对虚拟下联接口和上联接口使用不同的转发规则。 (强定义的上联接口,下联接口连接虚拟机的虚拟网卡) 无MAC地址学习虚拟机监控程序知道 ESXi 服务器中运行的所有虚拟机的 MAC 地址;无需执行 MAC 地址学习。 生成树协议...
2023-07-26
NetBox - PostgreSQL数据库优化指南
简介默认安装下的 PostgreSQL 配置无法完全利用现有硬件,影响Netbox的性能。 本文章讲解了如何简单去优化。 (默认配置使用Netbox Web界面很容易卡顿) Netbox 系列文章:https://songxwn.com/categories/NetBox/ 优化项目地址:https://github.com/le0pard/pgtune 首先打开:https://pgtune.leopard.in.ua/ (此网站会根据你的选择自动生成优化配置) 如上图示例: PG版本选择15 系统为Linux 类型为Web 应用 物理内存为16GB CPU核心数量为8个 连接数为1024 存储类型为 SSD 点击生成即可在右侧生成优化配置。 编辑配置1234vim /var/lib/pgsql/data/postgresql.conf# 根据上面的配置增加或修改参数systemctl restart postgresql.service# 重启之后修改配置生效
2023-10-26
Zabbix MTR 监测指南
简介本文章简单介绍了MTR监控模板的使用。 只简单获取文本数据,作为历史查询。 安装MTR配置脚本12345dnf install mtr#RHEL 系列apt install mtr#Debian 系列# 安装MTR包 配置脚本1234vim /usr/lib/zabbix/externalscripts/mtr.sh#!/bin/bashIP=$1mtr -n -z -c3 -r $IP 说明:不把IP解析为域名,获取IP的AS号,只执行三次。 12chmod +x /usr/lib/zabbix/externalscripts/mtr.sh# 给予脚本执行权限 修改超时时间由于zabbix 监控项默认的获取超时时间为4秒,而mtr执行时间远超这个,所以会导致超时。 Zabbix Server123456vim /etc/zabbix/zabbix_server.confTimeout=15# 修改超时时间,单位为秒,重启生效。 Zabbix Proxy123vim /etc/zabbix/zabbix_proxy.confTimeout=15# 修改超时时间,...
2023-07-30
什么是EVPN?
什么是EVPN?EVPN(Ethernet Virtual Private Network)是下一代全业务承载的VPN解决方案。EVPN统一了各种VPN业务的控制面(VXLAN、VPWS、VPLS),利用BGP扩展协议来传递二层或三层的可达性信息,实现了转发面和控制面的分离。 EVPN解决传统L2VPN的无法实现负载分担、网络资源的消耗较高等不足,同时也可以对L3VPN业务进行承载,降低了协议的复杂程度。EVPN还将IP VPN流量均衡和部署灵活的优势引入到了以太网中。种种优势使其广泛应用于大型数据中心二层网络互连场景。 什么是EVPN和BGP EVPN?EVPN是下一代全业务承载的VPN解决方案,它颠覆了传统二层VPN通过转发面来学习MAC地址的机制,引入了控制面,利用BGP扩展协议来传递MAC信息。EVPN基于MP-BGP,定义了一系列新的BGP EVPN路由类型,从而使EVPN网络中的不同站点间可以相互学习MAC地址信息。 BGP EVPN路由有以下几种类型 Type: 以太自动发现路由(Ethernet Auto-Discovery Route) 以太自动发现路由可以向...
目录